Foto Twibbon yang dipasang peserta MPLS tidak serta-merta menempatkan data pribadi dalam bahaya besar.
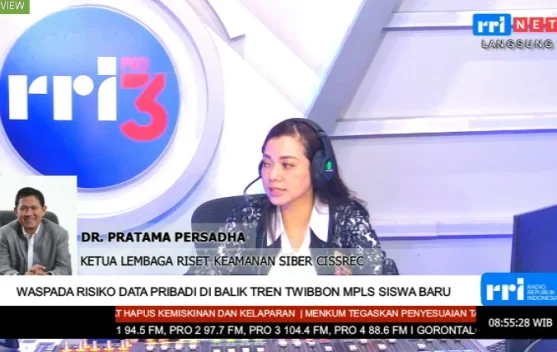
Penilaian itu disampaikan Pratama Persadha, Ketua Lembaga Riset Keamanan Siber CISSReC, di Jakarta, Selasa, 21 Juli 2026.
Menurutnya, apabila unggahan hanya menampilkan wajah anak beserta orang tua tanpa informasi tambahan, potensi penyalahgunaan relatif rendah.
Pratama menjelaskan pelaku kejahatan siber umumnya membutuhkan data pelengkap untuk melakukan rekayasa seperti “social engineering”.
Risiko meningkat ketika foto disertai nama lengkap, alamat, asal sekolah, atau identitas orang tua.
Ia juga menilai kualitas Twibbon yang biasanya beresolusi rendah membatasi manfaatnya untuk keperluan manipulasi gambar.
Namun demikian, Pratama mengingatkan ancaman tetap ada karena pelaku bisa mengumpulkan informasi tambahan dari akun media sosial lain dan melakukan “doxing”.
Karena itu, ia menganjurkan agar pengguna membatasi rincian pribadi yang dipublikasikan di platform publik.
Di sisi lain, Pratama tidak melarang penggunaan Twibbon pada hari pertama MPLS sebagai bentuk kebanggaan anak bersama orang tua.
Ia menegaskan penyusunan “target phishing” memerlukan kecocokan sejumlah informasi, bukan hanya bergantung pada satu foto Twibbon.
Selain itu, kebocoran data pada layanan digital dinilai lebih berbahaya jika dikaitkan dengan identitas pribadi yang lengkap.